特殊 IPv4 地址详解:用途、边界与常见误区
查看网卡配置、配置服务监听地址或分析路由表时,经常会遇到一些具有固定用途的 IPv4 地址。127.0.0.1 用于本机回环,169.254.x.x 可能来自链路本地自动配置,100.64.x.x 可能出现在运营商共享寻址环境中。它们看起来都是普通的四段数字,使用条件却明显不同。
理解这些地址,需要同时回答三个问题:它表示一个具体地址还是一个地址块?它出现在报文、程序配置还是路由表中?它允许在哪个范围内使用? 本文按照这三个问题整理常见特殊地址,并结合配置和排障场景说明其边界。
图 1 全新生成的网络概念插画,仅用于表现网络设备与通信边界,不代表具体拓扑或地址分配方案。
一、先区分地址、前缀和使用语境
IPv4 地址由 32 位组成。CIDR 使用“地址/前缀长度”表示地址块,例如 192.168.10.0/24 的前 24 位固定,其余 8 位用于表示该块内的不同地址。/32 只包含一个地址;/0 不固定任何地址位,覆盖整个 IPv4 地址空间。1
因此,看到 127.0.0.1 和 127.0.0.0/8,应分别理解为“一个具体回环地址”和“整个回环地址块”。127.0.0.1/8 可以出现在接口地址配置中,但把它作为回环地址块的规范前缀书写并不准确。
还需要区分“允许路由”和“全球可达”。私有地址可以经过内部路由器转发,链路本地地址则限制在当前链路。IANA 的特殊用途地址登记表分别列出来源地址、目的地址、可转发性及全球可达性等属性;这些属性也不构成对实际网络连通性的保证。2
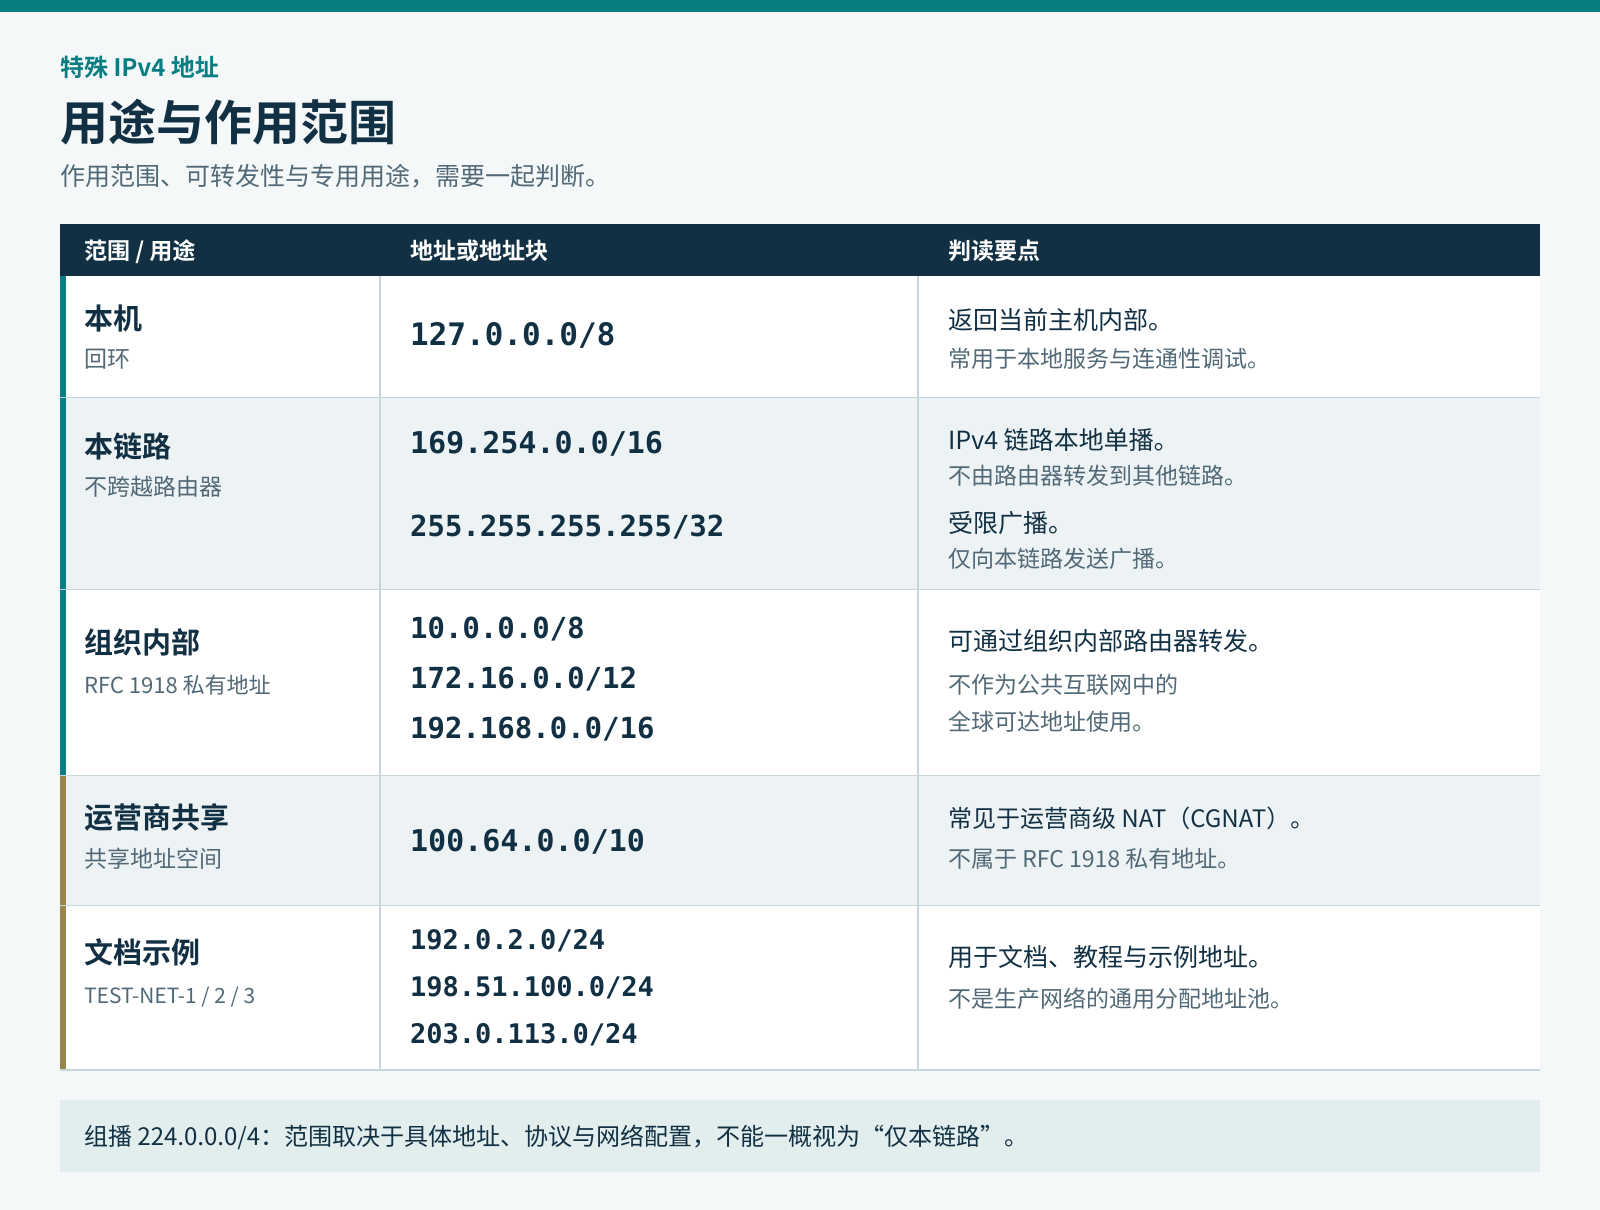
图 2 地址用途与作用范围对照。私有地址可以在组织内部路由;链路本地地址和受限广播不由路由器转发到其他链路。组播须进一步检查具体范围和网络配置。
二、常见特殊地址速查
下表列出的是地址或地址块的用途。完整地址块范围不等于某个具体子网中可直接分配给主机的地址清单,实际分配仍需结合子网前缀和协议规则。
| 地址或前缀 | 主要用途 | 需要记住的边界 |
|---|---|---|
127.0.0.0/8 |
本机回环 | 127.0.0.1 是常用地址,普通主机通信不将其用于跨主机寻址 |
0.0.0.0/32 |
未指定地址;协议初始化中的特殊源地址 | 程序绑定与路由前缀语义需要另行区分 |
0.0.0.0/8 |
历史上表示“本网络”的特殊用途地址块 | 不是链路本地地址块,也不是默认路由 |
0.0.0.0/0 |
默认路由前缀 | 路由匹配概念,覆盖全部 IPv4 目的地址 |
255.255.255.255/32 |
受限广播,也称有限广播 | 作用于本链路,不跨路由器转发 |
10.0.0.0/8 |
RFC 1918 私有地址 | 可在内部继续划分子网,不限于大型网络 |
172.16.0.0/12 |
RFC 1918 私有地址 | 仅覆盖 172.16 至 172.31,并非整个 172 地址空间 |
192.168.0.0/16 |
RFC 1918 私有地址 | 家庭和办公网络常见,使用范围不按组织规模划分 |
169.254.0.0/16 |
IPv4 链路本地地址 | 用于同一链路通信,不能依靠普通路由跨网使用 |
224.0.0.0/4 |
IPv4 组播 | 范围为 224.0.0.0 至 239.255.255.255,不同子范围规则不同 |
192.0.2.0/24 |
文档示例 TEST-NET-1 | 用于技术文档和配置示例 |
198.51.100.0/24 |
文档示例 TEST-NET-2 | 不应作为普通生产网络的地址池 |
203.0.113.0/24 |
文档示例 TEST-NET-3 | 与设备基准测试地址用途不同 |
198.18.0.0/15 |
网络设备基准测试 | 覆盖 198.18.0.0 至 198.19.255.255 |
100.64.0.0/10 |
共享地址空间,主要用于运营商 CGN | 覆盖 100.64.0.0 至 100.127.255.255,不属于 RFC 1918 |
192.88.99.0/24 |
已弃用的 6to4 中继任播前缀 | 不是 IPv4 映射地址;还需注意更具体的独立登记 |
各项用途分别依据 CIDR、IPv4 主机要求、私有地址、链路本地、组播、文档示例、基准测试、共享地址及 6to4 的相关规范;现行登记状态以 IANA 为准。12367810111214
三、0.0.0.0 的几种含义,不能混写
四个零本身不足以说明用途,必须看它出现在什么位置。
1. 报文中的未指定地址
单个 0.0.0.0,也可写作 0.0.0.0/32,在 IP 协议的特定场景中表示主机尚未确定自身地址。例如 DHCP 客户端在获得地址前,初始化报文可以使用 0.0.0.0 作为源地址。这并不意味着该地址是可以正常分配给远端服务器使用的目的地址。34
2. 程序中的通配绑定
服务配置中的 0.0.0.0:8080 通常表示:在端口 8080 上绑定所有本地 IPv4 接口地址。Linux 套接字接口将这一语义称为 INADDR_ANY。5
如服务器同时具有回环地址和局域网地址,通配绑定允许服务从这些本地 IPv4 地址接收连接;客户端仍应使用实际可达的服务器地址,例如 192.168.10.20:8080。监听成功也不等于外部一定能够访问,因为路由、防火墙、端口映射和应用自身配置仍会影响结果。
与之相比,服务仅绑定 127.0.0.1:8080 时,普通远端主机不能直接通过服务器的局域网地址访问该监听端点。因而排查“本机能访问、其他电脑不能访问”时,监听地址是一个需要先确认的条件。35
3. 路由表中的默认路由
0.0.0.0/0 表示默认路由前缀。由于前缀长度是零,它可以匹配所有 IPv4 目的地址。在同一选定的路由表中,有更具体的匹配前缀时,优先采用更具体的路由;没有更具体的匹配项时,才使用默认路由。1
这里最关键的是 /0。它不能省略成另一个前缀,更不能替换为 0.0.0.0/8。后者是 IANA 单独登记的特殊用途地址块,名称为 “This network”,表示历史上的“本网络”语义。2
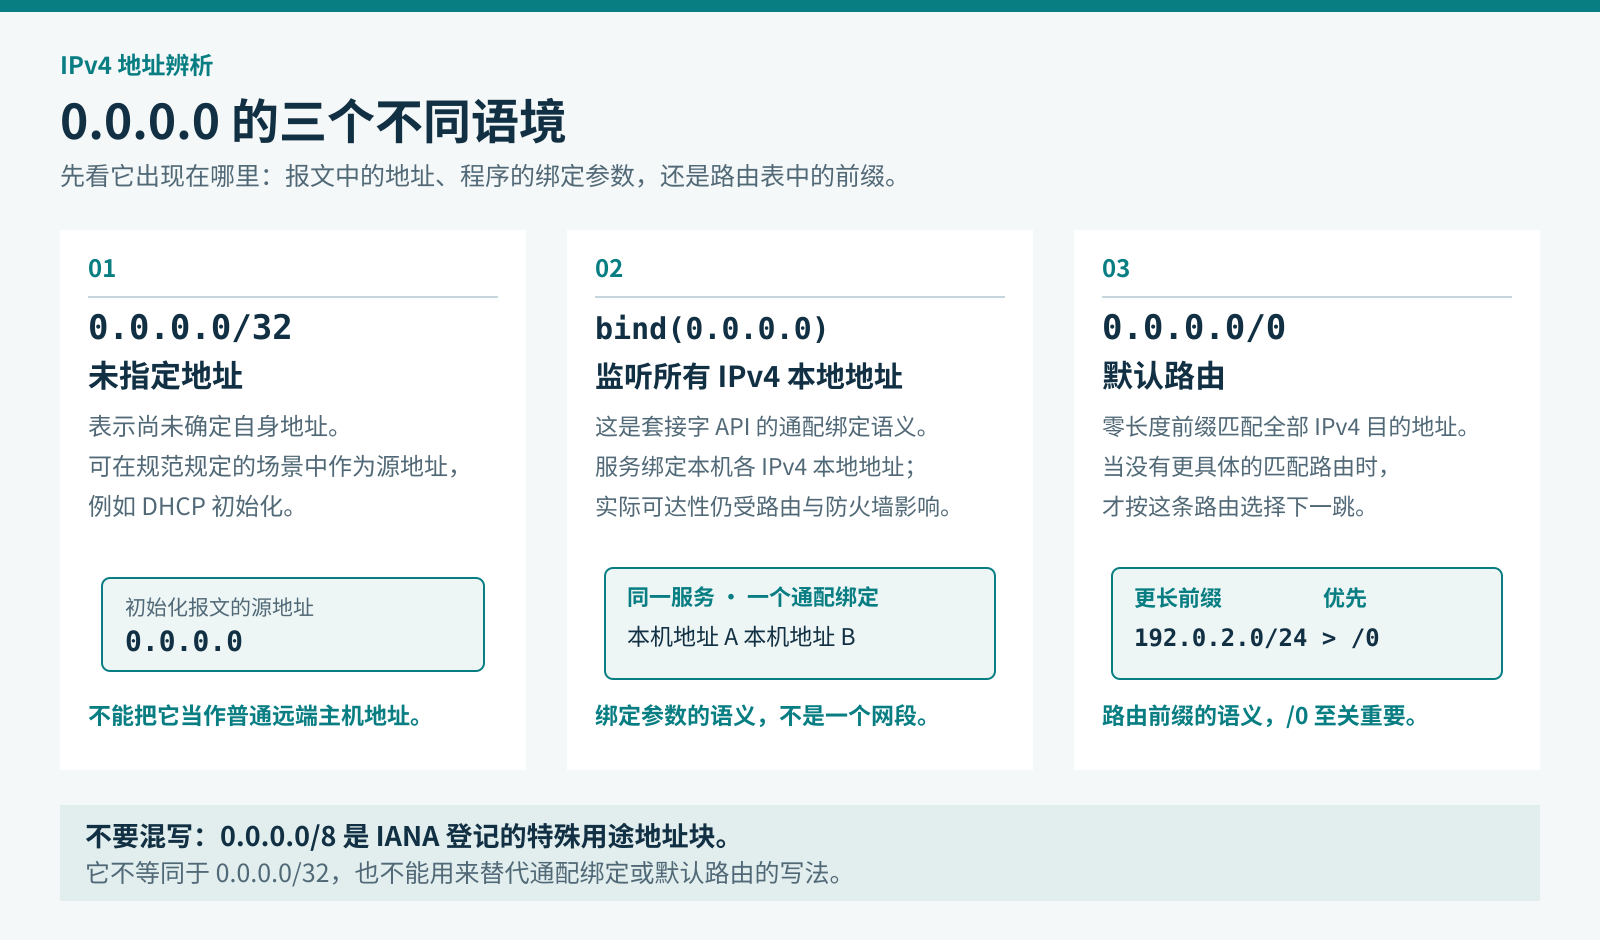
图 3 零地址的三种常见语境。先判断它是报文中的地址、程序的绑定参数,还是路由前缀,再解释其意义。
四、回环地址只能说明本机通信情况
IPv4 的回环地址块为 127.0.0.0/8,其中最常用的是 127.0.0.1。在普通主机通信中,发往回环地址的数据返回本机协议栈,用于本地服务访问和调试,不作为外部网络中的普通主机地址使用。3
回环地址的意义在于明确“当前这台主机”。在自己的电脑上访问 127.0.0.1,访问的是自己的电脑,而不是局域网中的某台服务器。给另一位使用者发送 http://127.0.0.1:8080,也不会使其自动访问到你的服务。
因此,回环测试成功只能支持本机相应通信路径正常这一判断。它不能单独证明网线、交换机端口、默认网关、DNS 或互联网连接正常。实际排障应继续检查本机接口地址、邻接网络、网关及目标服务,把不同范围的验证分开进行。
五、私有地址和运营商共享地址要分开判断
1. 三个 RFC 1918 私有地址块
RFC 1918 为私有网络保留了以下三个地址块:6
| 前缀 | 完整地址范围 |
|---|---|
10.0.0.0/8 |
10.0.0.0—10.255.255.255 |
172.16.0.0/12 |
172.16.0.0—172.31.255.255 |
192.168.0.0/16 |
192.168.0.0—192.168.255.255 |
这三个地址块没有“大型企业、中型企业、家庭网络”的强制分工。小型办公室完全可以从 10.0.0.0/8 中规划一个 10.20.30.0/24 子网;较大组织也可以按需要使用其他私有地址块。现代地址规划应直接使用 CIDR 前缀描述,避免依赖“私有 A 类、B 类、C 类”这类容易掩盖实际范围的简称。16
私有地址可以通过内部路由器跨子网通信,只是不作为公共互联网中的全球可达地址使用。内部终端访问互联网,通常需要结合地址转换、代理等机制。私有地址本身也不提供访问隔离,能否互访仍由路由与访问控制决定。26
在网络互联和远程接入规划中,还应注意地址重叠。例如两个地点都使用 192.168.1.0/24,直接把它们连接起来会造成相同目的前缀的去向冲突。规划时先核对现有网段,比只按“常用地址”选择更有价值。
2. 100.64.0.0/10 是共享地址空间
RFC 6598 的共享地址空间主要用于运营商级 NAT,也就是 CGN 或 CGNAT 环境中,运营商 CGN 设备与用户侧设备之间的寻址。它和 RFC 1918 的三个私有地址块属于不同类别。7
若家庭路由器的 WAN 地址为 100.72.18.9,可以判断它落在 100.64.0.0/10 内,因而是运营商共享寻址的一条线索。需要继续结合运营商说明、出口地址以及实际连接测试,判断上游地址转换和入站访问条件。仅在自家路由器上添加端口映射,不能据此推定上游也已经提供相应映射。
这里也要注意边界:100.63.255.255 和 100.128.0.0 都不属于这个共享块;“以 100 开头”不是判断标准。
六、169.254.0.0/16 表示链路本地通信
IPv4 链路本地地址用于同一物理或逻辑链路上的通信。当没有可用的、可路由的 IPv4 地址配置时,主机可以通过链路本地机制自动选择地址,并进行冲突探测。该地址不能依靠普通路由器转发到其他链路。8
RFC 3927 规定,自动选择地址时使用的范围为 169.254.1.0 至 169.254.254.255。整个 169.254.0.0/16 仍是链路本地地址块,但最前和最后各一个 /24 不供该动态选址机制选择。这里不能把常见 /24 子网的地址习惯直接套过来,错误地把自动选择范围写成以 .1 开始、以 .254 结束。8
当一台原本应自动取得办公网地址的电脑只获得 169.254.x.x 时,可优先检查地址获取过程:链路是否建立、是否接入正确 VLAN、DHCP 请求是否发出和收到回应、地址池是否可用,以及客户端配置是否符合预期。这是一条排障线索,不能仅凭地址就认定 DHCP 服务器硬件故障;本来就设计为无 DHCP 的直连环境,也可能正常使用链路本地通信。
七、广播和组播的范围不同
1. 受限广播与定向广播
255.255.255.255 是受限广播地址,也常称有限广播地址。它面向发送方所在链路,路由器不把这类广播转发到其他网络。39
定向广播则与具体子网前缀有关。例如 192.168.10.0/24 的广播地址是 192.168.10.255;如果前缀改为 192.168.10.0/23,广播地址就变成 192.168.11.255。因此,判断广播地址要检查主机位是否全为 1,不能只看最后一段是不是 255。
定向广播的处理也有明确限制。RFC 2644 将路由器的默认行为改为阻止接收和转发定向广播,只有明确配置后才允许相应行为。因此不能因为某个地址是目标子网的广播地址,就预期跨网广播一定可用。10
2. 组播面向接收组
IPv4 组播空间为 224.0.0.0/4,用于标识接收组。它不等于向网络上的每台主机发送广播,也不是所有地址都具有相同传播范围。11
其中,224.0.0.0/24 用于本地网络控制,不离开当前链路;239.0.0.0/8 属于管理域作用范围。其他组播地址在符合分配规则、并配置组播转发的网络中可以跨路由器传播。实际通信还需要匹配接收组、协议行为和设备配置。11
因此,“组播只在局域网里有效”和“只要使用 224 开头的地址就能实现跨网一对多通信”都不完整。应用是否采用 IP 组播,应以其协议和部署方式为依据,不能仅凭“视频会议”或“流媒体”这样的业务名称判断。
八、文档示例、基准测试和软件虚拟地址并非同一用途
1. TEST-NET 用于文档示例
192.0.2.0/24、198.51.100.0/24 和 203.0.113.0/24 分别称为 TEST-NET-1、TEST-NET-2、TEST-NET-3。RFC 5737 将它们保留用于文档和示例,目的是减少教程使用真实地址带来的混淆与冲突。12
例如,文章可以用 192.0.2.10 表示示例服务器,用 198.51.100.20 表示另一网络中的示例客户端。读者应把这些地址视为说明性占位,而不是照抄到生产环境。虽然名称含有 TEST,这三个块也不能直接当作普通实验室或局域网的私有地址池。12
2. 198.18.0.0/15 用于设备基准测试
198.18.0.0/15 的登记用途是网络设备基准测试。RFC 2544 给出了网络互联设备性能测试的方法与相关测试地址示例。它覆盖两个连续的 /16,即 198.18.0.0/16 和 198.19.0.0/16,与前述文档示例块不同。213
实际排障时,还可能在某些代理软件的 Fake-IP 模式中见到这一地址空间的子范围。例如 Mihomo 的官方 DNS 配置示例使用 198.18.0.1/16 作为 fake-ip-range。这是特定软件的实现和配置用途,不会把 IANA 的登记用途改成“代理专用地址”。看到这类地址时,应先查看本机软件、DNS 和虚拟网络配置,再判断其来源。15
九、192.88.99.0/24 是历史 6to4 条目
192.88.99.0/24 曾用于 6to4 中继任播,属于 IPv6 过渡机制的一部分。RFC 7526 已弃用该任播机制,IANA 当前将整个前缀列为 Deprecated (6to4 Relay Anycast)。214
它不应被称作“IPv4 映射地址”。真正的 IPv4-mapped IPv6 地址采用 ::ffff:0:0/96 形式,例如 ::ffff:192.0.2.1,与这个 IPv4 任播前缀是不同概念。16
此外,IANA 仍保留 192.88.99.2/32 的独立登记,名称为 6a44-relay anycast address。因此,不能把整个 /24 的历史弃用状态不加区分地套到所有更具体的登记项上,也不能把“旧机制弃用”理解为“地址已经可以随意分配”。登记存在同样不代表某项服务当前实际部署或可访问。2
十、把地址知识用于实际判断
特殊地址的价值在于缩小判断范围。分析一个地址时,可以按以下顺序处理:
- 确认出现位置。 它是网卡地址、报文源或目的地址、服务监听地址、DNS 结果,还是路由前缀?
- 确认前缀边界。 不能只看首段数字,也不能把
/8、/10、/12、/16省略后再分类。 - 确认允许的作用范围。 本机、同一链路、内部可路由网络和运营商共享空间分别具有不同边界。
- 再检查实际路径。 地址用途明确后,结合监听配置、路由、VLAN、防火墙、地址转换和应用状态继续排查。
下列例子可以检查是否真正理解了这些区别:
| 观察到的现象 | 可以得出的判断 | 还不能直接断言什么 |
|---|---|---|
服务显示监听 0.0.0.0:8080 |
使用 IPv4 通配绑定语义 | 不能直接断言互联网用户一定能够访问 |
本机可以访问 127.0.0.1 |
本机相应回环通信路径可用 | 不能证明网卡、网关和互联网都正常 |
地址为 172.20.5.8 |
落在 RFC 1918 私有块中 | 不能仅凭地址判断所属 VLAN 或访问权限 |
地址为 172.32.5.8 |
不属于 172.16.0.0/12 |
不能据此认定该地址归自己使用或保证公网可达 |
网卡取得 169.254.8.10 |
使用链路本地地址 | 不能仅凭这一点认定 DHCP 服务器损坏 |
路由器 WAN 地址为 100.72.18.9 |
落在共享地址空间中 | 不能据此推定所有入站访问、IPv6 或上游映射条件 |
教程中出现 203.0.113.10 |
这是文档示例地址 | 不应当作教程作者的真实公网服务器地址 |
本文覆盖的是常见项目,并非全部特殊用途地址。不属于三个 RFC 1918 私有地址块,不等于就是可以自行分配、可以直接访问的普通公网地址。 查询当前登记、阅读具体前缀的协议要求,再结合实际网络配置,才能形成完整判断。
参考资料
核验日期:2026 年 11 月 7 日。以下为正文所依据的一手资料;协议用途与软件配置示例分别引用。
- RFC 4632:Classless Inter-domain Routing(CIDR),前缀表示、默认路由与最长前缀匹配。
- IANA:IPv4 Special-Purpose Address Space,现行特殊用途登记及属性。
- RFC 1122 §3.2.1.3:Addressing,零地址、回环与广播。
- RFC 2131:Dynamic Host Configuration Protocol,DHCP 初始化与报文地址。
- Linux man-pages:ip(7),
INADDR_ANY与本地接口绑定。 - RFC 1918:Address Allocation for Private Internets,三个私有地址块及内部寻址。
- RFC 6598:IANA-Reserved IPv4 Prefix for Shared Address Space,运营商共享地址空间。
- RFC 3927:Dynamic Configuration of IPv4 Link-Local Addresses,链路本地选址、冲突探测与转发限制。
- RFC 919:Broadcasting Internet Datagrams,广播用途与本地广播边界。
- RFC 2644:Changing the Default for Directed Broadcasts in Routers,定向广播默认处理。
- RFC 5771:IANA Guidelines for IPv4 Multicast Address Assignments,IPv4 组播空间及子范围。
- RFC 5737:IPv4 Address Blocks Reserved for Documentation,三个 TEST-NET 文档地址块。
- RFC 2544:Benchmarking Methodology for Network Interconnect Devices,网络设备基准测试与测试地址。
- RFC 7526:Deprecating the Anycast Prefix for 6to4 Relay Routers,6to4 中继任播弃用。
- Mihomo 官方文档:DNS 配置,Fake-IP 软件配置示例。
- RFC 4291 §2.5.5.2:IPv4-Mapped IPv6 Address,IPv4-mapped IPv6 地址格式。